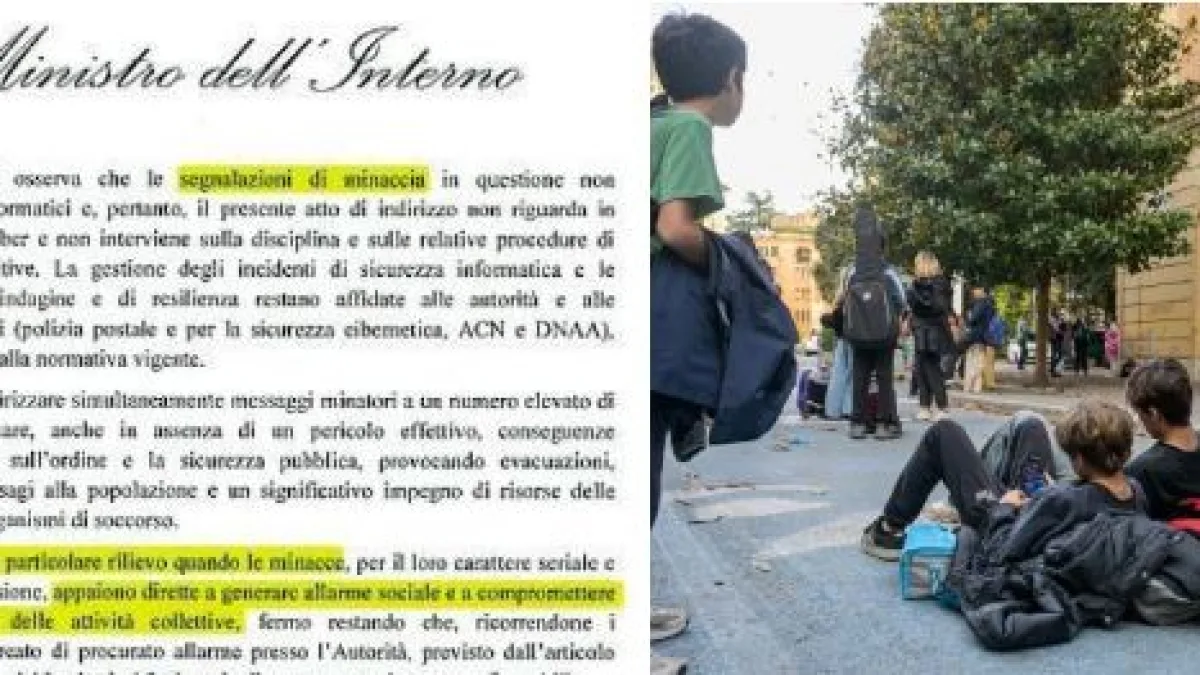
Primo punto per fare chiarezza: il mail-bombing non è un attacco hacker . E come tale va considerato, perché agli incursori informatici pensano l’Agenzia per la cybersicurezza e la polizia postale con le loro specialità di prevenzione e investigative. Ma eventi seriali come gli allarmi nelle scuole pur non rappresentando «un pericolo effettivo», provocano «evacuazioni, interruzioni di servizi, disagi alla popolazione e un significativo impegno di risorse delle forze di polizia e degli organismi di soccorso». Occorre dunque «evitare che il ricorso sistematico a comunicazioni minatorie possa tradursi in uno strumento capace di provocare la paralisi di scuole, uffici, infrastrutture e servizi essenziali ». Ecco quindi che il ministro dell’Interno Matteo Piantedosi ha dettato le linee guida, subito operative — tanto che a Roma si è già proceduto all’evacuazione del liceo Montale a Bravetta dopo il ritrovamento di un finto ordigno —, a prefetti e questori, e ai vertici delle forze dell’ordine e dei vigili del fuoco , da seguire in caso di eventi alla « Mikhail Andropov » o chi per lui, perché c’è «l’esigenza di assicurare modalità di intervento coordinate e omogenee sull’intero territorio nazionale». Un discorso che non vale solo per le scuole, ma per tutti i servizi essenziali. È dunque «inattendibile la minaccia a carattere seriale», con «messaggi identici con medesima provenienza e indirizzati a una pluralità di destinatari », a meno che non ci siano «oggetti sospetti, anomalie collegate alla minaccia, precedenti episodi, segnalazioni o elementi di rischio su uno specifico obiettivo». In tali casi « il questore potrà disporre verifiche senza compromettere, se non indispensabile, la continuità dei servizi. Solo dove necessario, proporrà al prefetto l’evacuazione». Il Centro situazioni del Dipartimento di pubblica sicurezza condividerà «segnalazioni ed elementi utili a valutare l’attendibilità della minaccia », ma bisognerà anche evitare «la diffusione incontrollata di notizie sugli allarmi» e l’informazione dovrà essere verificata nonché «tempestiva e coordinata, improntata a criteri di chiarezza, equilibrio e cautela» per non alimentare allarmi «non giustificati ». Come detto però, le procedure riguardano tutti i settori e la cybersicurezza viene prima di tutto. Su quella in ambito sanitario, la Regione Lazio, ad esempio, ha già inviato alle Asl le indicazioni operative per rafforzare le misure di sicurezza interne ed esterne, e garantire la continuità operativa, con la verifica fra l’altro «degli impianti di refrigerazione per emocomponenti, campioni biologici, farmaci» e della «resilienza delle infrastrutture informatiche, assicurando la continuità delle attività assistenziali e cliniche essenziali anche in caso di indisponibilità dei sistemi». Sul fronte dei trasporti il Gruppo Ferrovie dello Stato «ha innalzato i livelli di sicurezza » con «un modello di presidio integrato e una componente di oltre 1.300 operatori con strumenti avanzati di monitoraggio e prevenzione». La Sala operativa centrale, in raccordo con la Polfer e le altre forze dell’ordine, è dotata di «sistemi tecnologici specialistici per individuare anomalie e situazioni critiche » con una struttura dedicata proprio «alla cybersecurity che protegge reti, infrastrutture, applicazioni e sistemi informativi e gestisce gli incidenti informatici». Analoghe misure negli aeroporti, come quelli romani di Adr ma anche altrove, dove alle procedure di sicurezza si uniscono i compiti in prima linea della Polaria. Massima attenzione al rischio di attacchi informatici anche nei siti culturali , dove il Ministero ha innalzato il livello di sicurezza e protezione a partire dagli accessi alle mail istituzionali per respingere tentativi di phishing. Obbligatori, fra le altre misure, il ricorso all’autenticazione a più fattori e la segnalazione di qualsiasi messaggio sospetto che possa provocare la compromissione degli account in modo da consentire un intervento immediato per mitigare eventuali danni ai sistemi.
Sanità, trasporti, scuole: ecco le nuove regole per allarmi e attacchi hacker. «Valutare le minacce»
Primo punto per fare chiarezza: il mail-bombing non è un attacco hacker . E come tale va considerato, perché agli incursori informatici pensano l’Agenzia per la cybersicurezza e la polizia postale con le loro specialità di prevenzione e investigative. Ma eventi seriali come gli allarmi nelle scuole pur non rappresentando «un pericolo effettivo», provocano «evacuazioni, interruzioni di servizi, disagi alla popolazione e un significativo impegno di risorse delle forze di polizia e degli organismi di soccorso». Occorre dunque «evitare che il ricorso sistematico a comunicazioni minatorie possa tradursi in uno strumento capace di provocare la paralisi di scuole, uffici, infrastrutture e servizi essenziali ». Ecco quindi che il ministro dell’Interno Matteo Piantedosi ha dettato le linee guida, subito operative — tanto che a Roma si è già proceduto all’evacuazione del liceo Montale a Bravetta dopo il ritrovamento di un finto ordigno —, a prefetti e questori, e ai vertici delle forze dell’ordine e dei vigili del fuoco , da seguire in caso di eventi alla « Mikhail Andropov » o chi per lui, perché c’è «l’esigenza di assicurare modalità di intervento coordinate e omogenee sull’intero territorio nazionale». Un discorso che non vale solo per le scuole, ma per tutti i servizi essenziali. È dunque «inattendibile la minaccia a carattere seriale», con «messaggi identici con medesima provenienza e indirizzati a una pluralità di destinatari », a meno che non ci siano «oggetti sospetti, anomalie collegate alla minaccia, precedenti episodi, segnalazioni o elementi di rischio su uno specifico obiettivo». In tali casi « il questore potrà disporre verifiche senza compromettere, se non indispensabile, la continuità dei servizi. Solo dove necessario, proporrà al prefetto l’evacuazione». Il Centro situazioni del Dipartimento di pubblica sicurezza condividerà «segnalazioni ed elementi utili a valutare l’attendibilità della minaccia », ma bisognerà anche evitare «la diffusione incontrollata di notizie sugli allarmi» e l’informazione dovrà essere verificata nonché «tempestiva e coordinata, improntata a criteri di chiarezza, equilibrio e cautela» per non alimentare allarmi «non giustificati ». Come detto però, le procedure riguardano tutti i settori e la cybersicurezza viene prima di tutto. Su quella in ambito sanitario, la Regione Lazio, ad esempio, ha già inviato alle Asl le indicazioni operative per rafforzare le misure di sicurezza interne ed esterne, e garantire la continuità operativa, con la verifica fra l’altro «degli impianti di refrigerazione per emocomponenti, campioni biologici, farmaci» e della «resilienza delle infrastrutture informatiche, assicurando la continuità delle attività assistenziali e cliniche essenziali anche in caso di indisponibilità dei sistemi». Sul fronte dei trasporti il Gruppo Ferrovie dello Stato «ha innalzato i livelli di sicurezza » con «un modello di presidio integrato e una componente di oltre 1.300 operatori con strumenti avanzati di monitoraggio e prevenzione». La Sala operativa centrale, in raccordo con la Polfer e le altre forze dell’ordine, è dotata di «sistemi tecnologici specialistici per individuare anomalie e situazioni critiche » con una struttura dedicata proprio «alla cybersecurity che protegge reti, infrastrutture, applicazioni e sistemi informativi e gestisce gli incidenti informatici». Analoghe misure negli aeroporti, come quelli romani di Adr ma anche altrove, dove alle procedure di sicurezza si uniscono i compiti in prima linea della Polaria. Massima attenzione al rischio di attacchi informatici anche nei siti culturali , dove il Ministero ha innalzato il livello di sicurezza e protezione a partire dagli accessi alle mail istituzionali per respingere tentativi di phishing. Obbligatori, fra le altre misure, il ricorso all’autenticazione a più fattori e la segnalazione di qualsiasi messaggio sospetto che possa provocare la compromissione degli account in modo da consentire un intervento immediato per mitigare eventuali danni ai sistemi.
SOURCE TRANSPARENCY