Andrea Quacivi da giugno dirige l’ Agenzia per la cybersicurezza nazionale . Da allora l’intera Europa e il sistema internazionale, non solo l’Italia, stanno registrando una progressione di attacchi e incidenti informatici . Ultimo, il blocco di Microsoft di questa settimana. Lei ha capito cosa è successo ai sistemi del colosso americano del software? «Un aggiornamento che è andato a male in una determinata area del mondo e questi sistemi complessi sono bilanciati...». Che significa? «Che lo scompenso di una parte può creare a catena uno scompenso a livello mondiale». Questa fragilità anche dei soggetti digitali potenti fa riflettere. Potrebbero esserci richieste di danni a Microsoft da parte di imprese che si ritengono danneggiate? «Secondo me sì, anche se non so se qualcuno li stia quantificando e credo bisognerà vedere le clausole dei contratti di servizio, ma è possibile che adesso si passi a una fasi di definizione degli eventuali danni». L’Intelligenza artificiale rende gli attacchi informatici molto più facili e rapidi? «L’Ai ha accelerato notevolmente alcune fasi. Gli attacchi sono diventati rapidi, scalabili e accessibili. Prima richiedevano tempi molto più lunghi e forti competenze; era molto costoso per gli attaccanti trovare delle vulnerabilità e procedere. La difficoltà li rendeva anche più selettivi. Invece da quando in aprile scorso è uscito Mythos di Anthropic e hanno iniziato a svilupparsi gli agenti AI, l’attacco cyber è stato democratizzato. Con pochi dollari investiti in crediti di intelligenza artificiale gli attori malevoli possono agire». Per esempio, investendo appena duemila euro qualcuno può cercare di infliggere un danno potenzialmente anche da centinaia di milioni o più? «È molto facile». Se è così, come dicono alcuni, il 2027 può segnare per l’intelligenza artificiale ciò che Chernobyl fu per il nucleare civile ? «Non credo: non siamo degli sprovveduti. Non lo è la nostra agenzia, che è una delle poche al mondo ad avere un enorme capacità computazionale grazie al tecnopolo di Bologna. Non sono sprovveduti i Paesi del G7 né l’Unione europea. La velocità del cambiamento è notevole, ma noi stiamo lavorando per rafforzare la nostra difesa e resilienza. Anche grazie a un’intensa collaborazione europea e internazionale». Quanto sono esposti i sistemi digitali pubblici? «Noi chiediamo alle amministrazioni di classificare dati e servizi in tre livelli: ordinari, critici e strategici. E di garantire in proporzione standard minimi su residenza dei dati, capacità elaborativa, risparmio energetico e continuità operativa. Abbiamo emanato misure di base e stiamo emanando misure rafforzate e ciò porterà a un costante miglioramento. La nostra agenzia, fatto unico in Europa e a livello internazionale, ha anche precisi poteri regolatori. Una parte molto significativa del nostro lavoro riguarda tutto lo scrutinio tecnologico, per esempio con la certificazione di prodotti o servizi cloud o comunque a contenuto digitale». È vero che parti dell’amministrazione e di società a partecipazione pubblica usano ancora hardware cinese? «Noi ci muoviamo in un sistema di mercato. Da un lato i prodotti cinesi sono fortemente competitivi sul prezzo. Dall’altro quelli americani godono di una libertà di mercato molto alta. Invece i prodotti europei soffrono di più della loro capacità minore di posizionarsi sul mercato perché sono più cari di quelli cinesi e più regolamentati di quelli americani. In questa fase stiamo lavorando a Bruxelles sul ‘Cyber Security Act 2’ per dare più garanzie di sovranità tecnologica europea: è un tema politico ovviamente, non solo tecnologico». Il codice sorgente permette al compratore di verificare direttamente la sicurezza e l’integrità di un software prima o dopo l’acquisto. Noi europei non dovremmo chiederlo ai cinesi e agli americani, quando compriamo i loro prodotti? «Secondo me, sì». Eppure non lo chiediamo. Noi europei non potremmo comunicare ai cinesi e agli americani che se vogliono accedere al mercato più grande del mondo, il nostro, devono fornire il codice sorgente dei dispositivi che ci vendono? «Sì, certo. Bisogna avere poi la forza politica se qualcuno risponda di no. Però in parte già lo facciamo quando facciamo il nostro scrutinio tecnologico e di certificazione; di fatto in quel momento stiamo entrando nei codici sorgenti, cioè nelle singole righe di codice che ci consentono di capire la solidità di quel prodotto». Oggi le competenze di sicurezza informatica in Italia sono divise fra voi, l’intelligence, la polizia postale e la Difesa. Il cui ministro, Guido Crosetto, propone un comando unificato. Che ne pensa? «Questa è una responsabilità del governo e del parlamento. Tuttavia, faccio io una domanda a lei. Nel 2004, era da poco stato ucciso Marco Biagi, le Istituzioni dell’epoca decisero di istituire il C.A.S.A., cioè il Comitato di Analisi Strategica Antiterrorismo. Da 22 anni in quella sede tutte le forze di polizia, le agenzie di intelligence si ritrovano sistematicamente condividendo ogni informazione possibile. Non mi risulta che la risposta alla recrudescenza del terrorismo interno fu l’unificazione delle forze di polizia o delle agenzie di intelligence. Il C.A.S.A. è considerato esempio virtuoso al quale ispirarsi per diversi apparati di sicurezza stranieri». Che intende dire? «Che abbiamo necessità di una visione comune, di una condivisione tempestiva delle informazioni e di risposta coordinata alle nostre azioni. E tutto ciò non implica per forza un unico comando. Le diverse amministrazioni svolgono compiti distinti e complementari perché passiamo, dalla prevenzione, alle indagini, alla resilienza cibernetica. Sono competenze specialistiche, non sovrapposte o disperse. Inoltre, il coordinamento è stretto: tutti gli attori da lei citati si ritrovano infatti nel Nucleo per la Cybersicurezza (NCS) un organo collegiale istituito in via permanente presso l’ACN dall’articolo 8 del Decreto-Legge 14 giugno 2021, n. 82. E le assicuro che funziona benissimo, solo nel 2026 si è già riunito 26 volte e più di una volta a settimana negli ultimi due mesi». Ma perché la stessa e-mail di spam nelle scuole italiane ha causato notevoli disagi, mentre in Gran Bretagna e in Irlanda le lezioni sono proseguite perfettamente? «Nelle ultime tre settimane abbiamo vissuto la questione dei frigoriferi, degli aerei, delle scuole. Fino ad agosto scorso nella nostra agenzia sui media non parlava nessuno, ora decine di articoli alla settimana. Fino a pochissimo tempo fa gli italiani pensavano che la cybersecurity fosse un problema mio e di tre o quattro miei colleghi. Non è così. Il problema della cyber sicurezza coinvolge 60 milioni di cittadini. Sono tutti di fatto degli agenti cyber, persone che devono essere pronte al fatto che nella loro vita quotidiana hanno un’esposizione ampia nella loro vita digitale. Stiamo cercando di spiegarlo anche nelle parrocchie». Consiglia agli italiani di tenere in casa contante, scorte di cibo e farmaci? «In altri Paesi europei che sono storicamente più esposti si sono affrontati questi temi, qui è un tema politico. Personalmente non vedo questa necessità. Ma per esempio gli aggiornamenti degli smartphone vanno fatti: non servono solo ad avere un sistema più moderno, ma a introdurre protezioni contro l’ultima generazione di minacce». Avete capito se i recenti attacchi vengono dalla Russia, dall’Iran o da cani sciolti? «Non è una nostra competenza come agenzia. Ma settori, ideologie e interessi economici coniugano spesso strategie di attori statuali o vicini al mondo statuale».
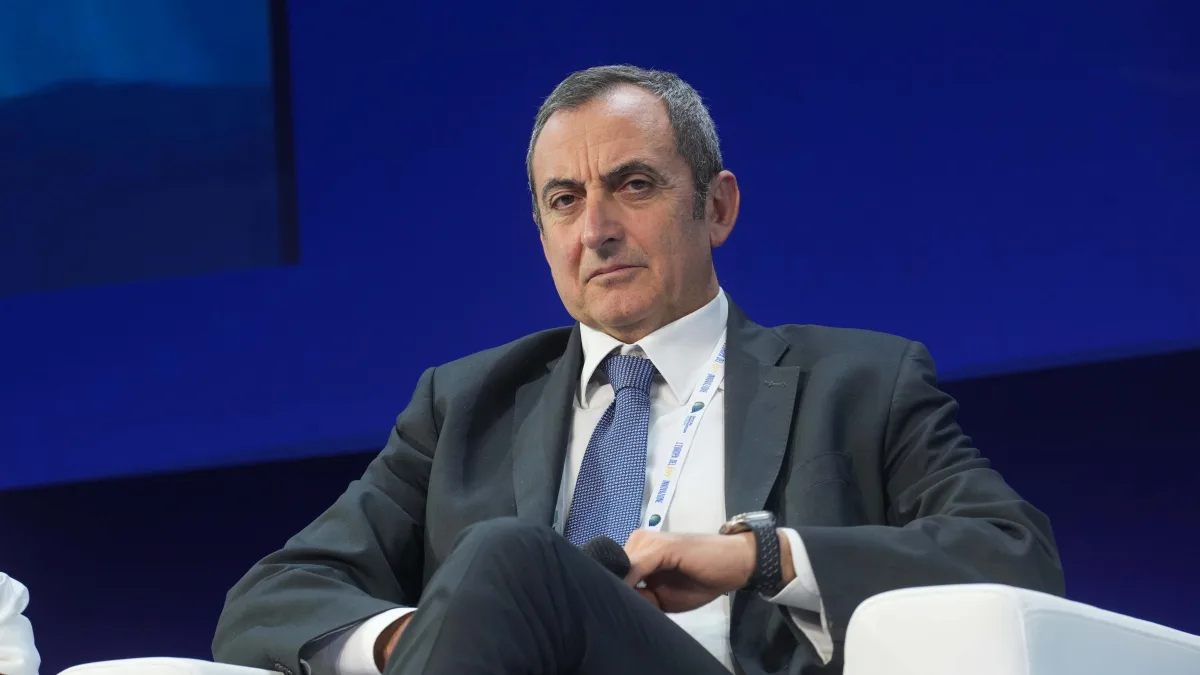
Parla il capo dell'Agenzia per la cybersicurezza nazionale: «Con l’AI e pochi dollari un hacker ora può fare gravi danni»
Andrea Quacivi da giugno dirige l’ Agenzia per la cybersicurezza nazionale . Da allora l’intera Europa e il sistema internazionale, non solo l’Italia, stanno registrando una progressione di attacchi e incidenti informatici . Ultimo, il blocco di Microsoft di questa settimana. Lei ha capito cosa è successo ai sistemi del colosso americano del software? «Un aggiornamento che è andato a male in una determinata area del mondo e questi sistemi complessi sono bilanciati...». Che significa? «Che lo scompenso di una parte può creare a catena uno scompenso a livello mondiale». Questa fragilità anche dei soggetti digitali potenti fa riflettere. Potrebbero esserci richieste di danni a Microsoft da parte di imprese che si ritengono danneggiate? «Secondo me sì, anche se non so se qualcuno li stia quantificando e credo bisognerà vedere le clausole dei contratti di servizio, ma è possibile che adesso si passi a una fasi di definizione degli eventuali danni». L’Intelligenza artificiale rende gli attacchi informatici molto più facili e rapidi? «L’Ai ha accelerato notevolmente alcune fasi. Gli attacchi sono diventati rapidi, scalabili e accessibili. Prima richiedevano tempi molto più lunghi e forti competenze; era molto costoso per gli attaccanti trovare delle vulnerabilità e procedere. La difficoltà li rendeva anche più selettivi. Invece da quando in aprile scorso è uscito Mythos di Anthropic e hanno iniziato a svilupparsi gli agenti AI, l’attacco cyber è stato democratizzato. Con pochi dollari investiti in crediti di intelligenza artificiale gli attori malevoli possono agire». Per esempio, investendo appena duemila euro qualcuno può cercare di infliggere un danno potenzialmente anche da centinaia di milioni o più? «È molto facile». Se è così, come dicono alcuni, il 2027 può segnare per l’intelligenza artificiale ciò che Chernobyl fu per il nucleare civile ? «Non credo: non siamo degli sprovveduti. Non lo è la nostra agenzia, che è una delle poche al mondo ad avere un enorme capacità computazionale grazie al tecnopolo di Bologna. Non sono sprovveduti i Paesi del G7 né l’Unione europea. La velocità del cambiamento è notevole, ma noi stiamo lavorando per rafforzare la nostra difesa e resilienza. Anche grazie a un’intensa collaborazione europea e internazionale». Quanto sono esposti i sistemi digitali pubblici? «Noi chiediamo alle amministrazioni di classificare dati e servizi in tre livelli: ordinari, critici e strategici. E di garantire in proporzione standard minimi su residenza dei dati, capacità elaborativa, risparmio energetico e continuità operativa. Abbiamo emanato misure di base e stiamo emanando misure rafforzate e ciò porterà a un costante miglioramento. La nostra agenzia, fatto unico in Europa e a livello internazionale, ha anche precisi poteri regolatori. Una parte molto significativa del nostro lavoro riguarda tutto lo scrutinio tecnologico, per esempio con la certificazione di prodotti o servizi cloud o comunque a contenuto digitale». È vero che parti dell’amministrazione e di società a partecipazione pubblica usano ancora hardware cinese? «Noi ci muoviamo in un sistema di mercato. Da un lato i prodotti cinesi sono fortemente competitivi sul prezzo. Dall’altro quelli americani godono di una libertà di mercato molto alta. Invece i prodotti europei soffrono di più della loro capacità minore di posizionarsi sul mercato perché sono più cari di quelli cinesi e più regolamentati di quelli americani. In questa fase stiamo lavorando a Bruxelles sul ‘Cyber Security Act 2’ per dare più garanzie di sovranità tecnologica europea: è un tema politico ovviamente, non solo tecnologico». Il codice sorgente permette al compratore di verificare direttamente la sicurezza e l’integrità di un software prima o dopo l’acquisto. Noi europei non dovremmo chiederlo ai cinesi e agli americani, quando compriamo i loro prodotti? «Secondo me, sì». Eppure non lo chiediamo. Noi europei non potremmo comunicare ai cinesi e agli americani che se vogliono accedere al mercato più grande del mondo, il nostro, devono fornire il codice sorgente dei dispositivi che ci vendono? «Sì, certo. Bisogna avere poi la forza politica se qualcuno risponda di no. Però in parte già lo facciamo quando facciamo il nostro scrutinio tecnologico e di certificazione; di fatto in quel momento stiamo entrando nei codici sorgenti, cioè nelle singole righe di codice che ci consentono di capire la solidità di quel prodotto». Oggi le competenze di sicurezza informatica in Italia sono divise fra voi, l’intelligence, la polizia postale e la Difesa. Il cui ministro, Guido Crosetto, propone un comando unificato. Che ne pensa? «Questa è una responsabilità del governo e del parlamento. Tuttavia, faccio io una domanda a lei. Nel 2004, era da poco stato ucciso Marco Biagi, le Istituzioni dell’epoca decisero di istituire il C.A.S.A., cioè il Comitato di Analisi Strategica Antiterrorismo. Da 22 anni in quella sede tutte le forze di polizia, le agenzie di intelligence si ritrovano sistematicamente condividendo ogni informazione possibile. Non mi risulta che la risposta alla recrudescenza del terrorismo interno fu l’unificazione delle forze di polizia o delle agenzie di intelligence. Il C.A.S.A. è considerato esempio virtuoso al quale ispirarsi per diversi apparati di sicurezza stranieri». Che intende dire? «Che abbiamo necessità di una visione comune, di una condivisione tempestiva delle informazioni e di risposta coordinata alle nostre azioni. E tutto ciò non implica per forza un unico comando. Le diverse amministrazioni svolgono compiti distinti e complementari perché passiamo, dalla prevenzione, alle indagini, alla resilienza cibernetica. Sono competenze specialistiche, non sovrapposte o disperse. Inoltre, il coordinamento è stretto: tutti gli attori da lei citati si ritrovano infatti nel Nucleo per la Cybersicurezza (NCS) un organo collegiale istituito in via permanente presso l’ACN dall’articolo 8 del Decreto-Legge 14 giugno 2021, n. 82. E le assicuro che funziona benissimo, solo nel 2026 si è già riunito 26 volte e più di una volta a settimana negli ultimi due mesi». Ma perché la stessa e-mail di spam nelle scuole italiane ha causato notevoli disagi, mentre in Gran Bretagna e in Irlanda le lezioni sono proseguite perfettamente? «Nelle ultime tre settimane abbiamo vissuto la questione dei frigoriferi, degli aerei, delle scuole. Fino ad agosto scorso nella nostra agenzia sui media non parlava nessuno, ora decine di articoli alla settimana. Fino a pochissimo tempo fa gli italiani pensavano che la cybersecurity fosse un problema mio e di tre o quattro miei colleghi. Non è così. Il problema della cyber sicurezza coinvolge 60 milioni di cittadini. Sono tutti di fatto degli agenti cyber, persone che devono essere pronte al fatto che nella loro vita quotidiana hanno un’esposizione ampia nella loro vita digitale. Stiamo cercando di spiegarlo anche nelle parrocchie». Consiglia agli italiani di tenere in casa contante, scorte di cibo e farmaci? «In altri Paesi europei che sono storicamente più esposti si sono affrontati questi temi, qui è un tema politico. Personalmente non vedo questa necessità. Ma per esempio gli aggiornamenti degli smartphone vanno fatti: non servono solo ad avere un sistema più moderno, ma a introdurre protezioni contro l’ultima generazione di minacce». Avete capito se i recenti attacchi vengono dalla Russia, dall’Iran o da cani sciolti? «Non è una nostra competenza come agenzia. Ma settori, ideologie e interessi economici coniugano spesso strategie di attori statuali o vicini al mondo statuale».
SOURCE TRANSPARENCY