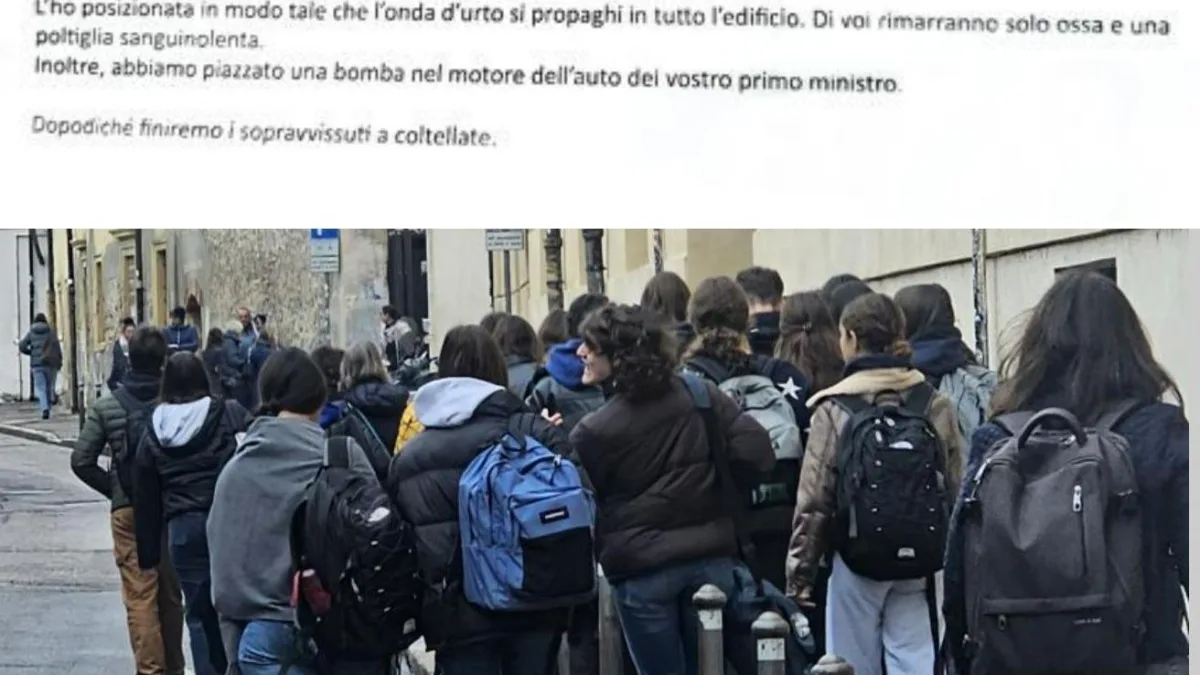
« Mikhail Andropov », firma degli allarmi bomba di ieri nelle scuole , si è rifatto vivo. E scrive messaggi deliranti , come lo erano, in altre occasioni, quelli dello « Stato maschile » o quelli del «Corpo delle guardie della rivoluzione islamica». Tutti molto simili fra loro. Dove tutti usano «sacchetti di plastica» come involucri delle bombe piazzate nelle scuole o sugli aerei, oppure ancora nelle redazioni dei tg — come è accaduto il 6 novembre scorso a quella della irlandese Rté , a Nova tv in Bulgaria o ancora all’ Irish Independent e alla sede londinese di Sky — e annunciano che dopo le esplosioni finiranno i sopravvissuti a coltellate. Ognuno con un presunto obiettivo. Se il «Male State» — che in realtà ha smentito, dalla Russia, dove è al bando da anni, qualsiasi coinvolgimento — lo fa per contrastare il «regime femminista», gli pseudo-terroristi islamici lo fanno perché «un giorno il vostro governo cederà il potere e verrà instaurata la Sharia ». È dal 19 ottobre scorso che mail di questo tenore vengono spedite in giro per l’Europa seminando un panico sempre crescente . Ieri, almeno in Italia, si è toccato l’apice con oltre 6 mila istituti scolastici minacciati tutti insieme, da Nord a Sud, più di 700 dei quali solo a Roma e provincia. Se negli allarmi delle settimane scorse il mittente delle mail era legato a profili hackerati dei ministeri dell’Istruzione saudita ed egiziano, poi a una dipendente di una struttura sanitaria di Bogotà, in Colombia, ieri «Mikhail Andropov» per spedire il testo minaccioso a nome del « Vilayat di Misoginistan » — dove la prima parola significa «provincia», in arabo e non in russo — ha utilizzato un indirizzo mail di tale Liu Fajun , collegato all’ università Da-Yeh a Dacun della contea di Changhua, a Taiwan . Per «annientarvi e mettere in atto un genocidio contro gli italiani ». E, questa sì una novità rispetto al passato, piazzando anche «una bomba nel motore dell’auto del vostro primo ministro», ha aggiunto il misterioso autore della mail che per alcuni — ma senza conferme — potrebbe aver preso spunto per trovare un nickname dagli ex leader sovietici Yuri Andropov e Mikhail Gorbaciov . E comunque non si è limitato a tradurre solo in un italiano approssimativo il suo messaggio: l’ha spedito anche in Irlanda, Ungheria, Serbia e Gran Bretagna, in particolare Scozia e Irlanda del Nord. Le indagini per identificare chi c’è dietro queste mail sono a tutto campo, anche perché dopo quanto accaduto ieri il rischio è che gli allarmi bomba possano coinvolgere adesso strutture ancora più strategiche delle scuole, come gli ospedali o i servizi di trasporto terrestri, oltre che aerei, con disagi facilmente immaginabili. Ma trovarlo (o trovarli) non è semplice. Chi spedisce queste mail di solito usa un account già compromesso — l’indirizzo di Taiwan sembra lo fosse già dall’inizio dell’anno — che, come è successo negli altri casi, sarebbe utilizzato con la copertura assicurata da «Proton», il programma che consente l’anonimizzazione del vero mittente e soprattutto della sua posizione. All’interno del messaggio, in questo caso, è stata poi caricata un’intera mailing list di istituti scolastici italiani, ricavata da fonti aperte — anche se non si può escludere che sia stato «bucato» uno degli indirizzi dal quale è stato poi recuperato l’elenco del ministero dell’Istruzione — senza i nomi delle scuole, ma con i codici alfanumerici di riferimento di ciascun istituto. Indirizzi comunque disponibili in Rete. Un’azione tutto sommato facile, che potrebbe far pensare a una mano diversa da quella degli hacker russi, come ad esempio il gruppo Noname057(16) che ha ammesso gli attacchi informatici che hanno causato di recente danni economici alla rete della grande distribuzione alimentare francese e di altri Paesi europei, come l’Italia. Proprio ieri sul dark web, il gruppo ha lanciato nuove minacce al ministro degli Esteri Antonio Tajani: «Antosha sappiamo dove vive la tua famiglia. Un ringraziamento speciale ai volontari italiani e ai cittadini preoccupati che stanno attivamente diffondendo informazioni su Tajani e la sua famiglia». E ha annunciato azioni di sabotaggio a distanza a caldaie e pompe di calore: «Mentre voi sostenete il regime di Kiev e chiudete un occhio sulle falle dei vostri sistemi di controllo automatizzati , noi continuiamo: oggi questo impianto, domani il prossimo. Servizi idrici, energia, produzione: la lista è lunga».
La casella di un’università di Taiwan, il nome russo e le parole arabe: la mail e il mistero «Andropov»
« Mikhail Andropov », firma degli allarmi bomba di ieri nelle scuole , si è rifatto vivo. E scrive messaggi deliranti , come lo erano, in altre occasioni, quelli dello « Stato maschile » o quelli del «Corpo delle guardie della rivoluzione islamica». Tutti molto simili fra loro. Dove tutti usano «sacchetti di plastica» come involucri delle bombe piazzate nelle scuole o sugli aerei, oppure ancora nelle redazioni dei tg — come è accaduto il 6 novembre scorso a quella della irlandese Rté , a Nova tv in Bulgaria o ancora all’ Irish Independent e alla sede londinese di Sky — e annunciano che dopo le esplosioni finiranno i sopravvissuti a coltellate. Ognuno con un presunto obiettivo. Se il «Male State» — che in realtà ha smentito, dalla Russia, dove è al bando da anni, qualsiasi coinvolgimento — lo fa per contrastare il «regime femminista», gli pseudo-terroristi islamici lo fanno perché «un giorno il vostro governo cederà il potere e verrà instaurata la Sharia ». È dal 19 ottobre scorso che mail di questo tenore vengono spedite in giro per l’Europa seminando un panico sempre crescente . Ieri, almeno in Italia, si è toccato l’apice con oltre 6 mila istituti scolastici minacciati tutti insieme, da Nord a Sud, più di 700 dei quali solo a Roma e provincia. Se negli allarmi delle settimane scorse il mittente delle mail era legato a profili hackerati dei ministeri dell’Istruzione saudita ed egiziano, poi a una dipendente di una struttura sanitaria di Bogotà, in Colombia, ieri «Mikhail Andropov» per spedire il testo minaccioso a nome del « Vilayat di Misoginistan » — dove la prima parola significa «provincia», in arabo e non in russo — ha utilizzato un indirizzo mail di tale Liu Fajun , collegato all’ università Da-Yeh a Dacun della contea di Changhua, a Taiwan . Per «annientarvi e mettere in atto un genocidio contro gli italiani ». E, questa sì una novità rispetto al passato, piazzando anche «una bomba nel motore dell’auto del vostro primo ministro», ha aggiunto il misterioso autore della mail che per alcuni — ma senza conferme — potrebbe aver preso spunto per trovare un nickname dagli ex leader sovietici Yuri Andropov e Mikhail Gorbaciov . E comunque non si è limitato a tradurre solo in un italiano approssimativo il suo messaggio: l’ha spedito anche in Irlanda, Ungheria, Serbia e Gran Bretagna, in particolare Scozia e Irlanda del Nord. Le indagini per identificare chi c’è dietro queste mail sono a tutto campo, anche perché dopo quanto accaduto ieri il rischio è che gli allarmi bomba possano coinvolgere adesso strutture ancora più strategiche delle scuole, come gli ospedali o i servizi di trasporto terrestri, oltre che aerei, con disagi facilmente immaginabili. Ma trovarlo (o trovarli) non è semplice. Chi spedisce queste mail di solito usa un account già compromesso — l’indirizzo di Taiwan sembra lo fosse già dall’inizio dell’anno — che, come è successo negli altri casi, sarebbe utilizzato con la copertura assicurata da «Proton», il programma che consente l’anonimizzazione del vero mittente e soprattutto della sua posizione. All’interno del messaggio, in questo caso, è stata poi caricata un’intera mailing list di istituti scolastici italiani, ricavata da fonti aperte — anche se non si può escludere che sia stato «bucato» uno degli indirizzi dal quale è stato poi recuperato l’elenco del ministero dell’Istruzione — senza i nomi delle scuole, ma con i codici alfanumerici di riferimento di ciascun istituto. Indirizzi comunque disponibili in Rete. Un’azione tutto sommato facile, che potrebbe far pensare a una mano diversa da quella degli hacker russi, come ad esempio il gruppo Noname057(16) che ha ammesso gli attacchi informatici che hanno causato di recente danni economici alla rete della grande distribuzione alimentare francese e di altri Paesi europei, come l’Italia. Proprio ieri sul dark web, il gruppo ha lanciato nuove minacce al ministro degli Esteri Antonio Tajani: «Antosha sappiamo dove vive la tua famiglia. Un ringraziamento speciale ai volontari italiani e ai cittadini preoccupati che stanno attivamente diffondendo informazioni su Tajani e la sua famiglia». E ha annunciato azioni di sabotaggio a distanza a caldaie e pompe di calore: «Mentre voi sostenete il regime di Kiev e chiudete un occhio sulle falle dei vostri sistemi di controllo automatizzati , noi continuiamo: oggi questo impianto, domani il prossimo. Servizi idrici, energia, produzione: la lista è lunga».
RELATED SIGNALS
Latest Trending News
SOURCE TRANSPARENCY