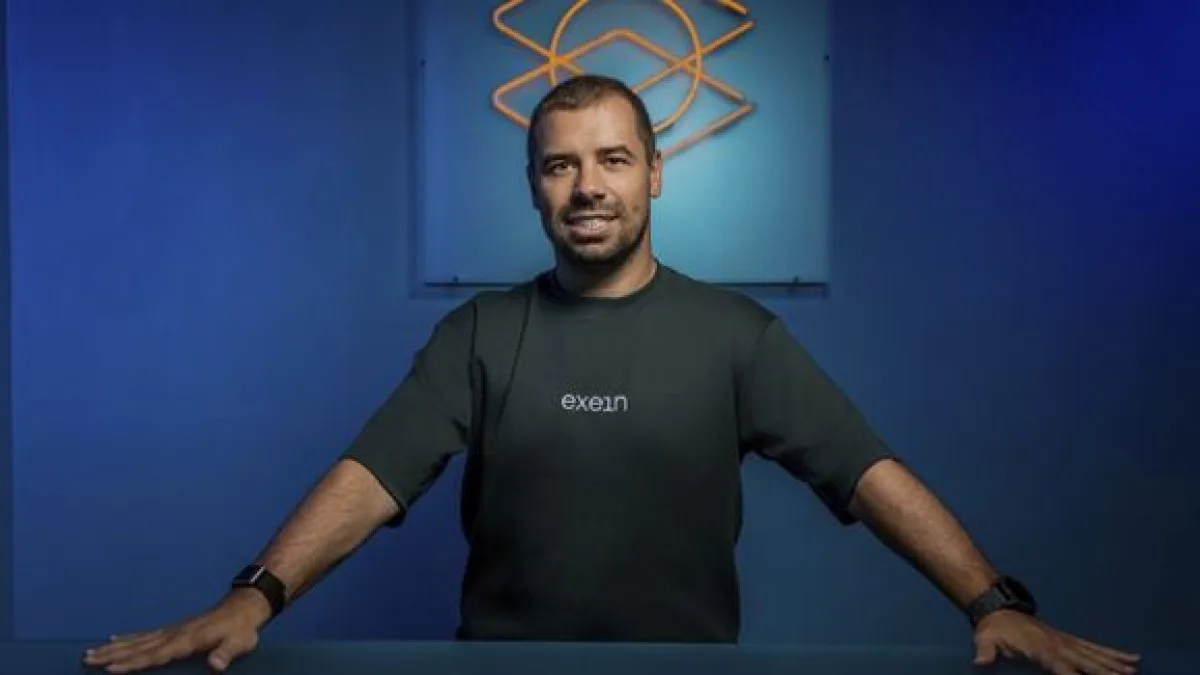
Conosco poche persone capaci, come Gianni Cuozzo , di interpretare l'attuale stagione di attacchi informatici alle scorte di sangue negli ospedali, frigoriferi misteriosamente riscaldati, caccia di dati personali di ministri e personalità dello Stato, email minatorie a migliaia di scuole e furti di dati segretissimi al cuore del sistema di sicurezza russo. Cuozzo è nato a Darmstadt subito dopo la caduta del Muro di Berlino. Ancora poco più che bambino era già uno hacker, poi da giovanissimo ha messo le sue competenze - racconta lui - al servizio di un “ambito governativo o para-governativo”. Oggi è uno degli imprenditori della cybersecurity di maggiore successo in Europa . Da anni è specializzato nello sviluppo di tecnologie predittive e modelli avanzati per l’analisi degli eventi geopolitici. Nel 2018 ha fondato Exein, una start up romana che ha trasformato in otto anni in unicorno globale della cybersecurity. Exein gestisce sedi a Roma, in Germania, negli Stati Uniti e a Taiwan e ha raggiunto valutazione di 1,7 miliardi di dollari . L’azienda è specializzata nella difesa dell’ “intelligenza artificiale fisica” - robot, droni, veicoli autonomi, macchinari medicali - e lavora per proteggere milioni di dispositivi dagli attacchi informatici. Come si è avvicinato al mondo dello hacking e della cybersicurezza? «Sono nato in Germania nel 1990 da una famiglia di emigrati italiani esuli del terremoto dell'Irpinia. A 15 anni ho iniziato a frequentare dei gruppi tedeschi collegati a un capitolo del CCC. Il CCC era un grosso collettivo hacker tedesco destrutturato: un manifesto, una galassia, in cui ogni gruppo si occupava principalmente di una tematica. A noi interessava il diritto all'utilizzo degli strumenti elettronici che un consumatore poteva aver acquistato. Se per esempio avessi comprato un modello di PlayStation, avrei cercato di modificarne il software. Non sarebbe stato compatibile con le licenze delle case produttrici, ma per noi era una questione di libertà digitale. Vedevamo i blocchi sui software come una limitazione dei diritti di proprietà del consumatore. Quindi facevamo modifiche per installare software fatti in casa, personalizzati, sulle console». Cosa ha fatto dopo questa esperienza? «Mi sono laureato in econometria, mi sono trasferito in Italia e ho iniziato a collaborare con in un ambito governativo o para-governativo occupandomi di guerra informatica. In questo la mia esperienza precedente mi ha aiutato». Lei ha applicato il suo know-how ai servizi di intelligence? «Mi sono occupato principalmente di come utilizzare le tecniche acquisite in quello che chiamiamo un ambiente tattico». Che significa «ambiente tattico»? «C'è differenza fra un attacco informatico per le esfiltrare delle informazioni e un attacco per la distruzione di un servizio. Il primo è intelligence; il secondo è sostanzialmente messo a segno per spegnere, distruggere o disabilitare un servizio. Quanto a me, mi occupavo della seconda tipologia». In quale modo l’avvento dell’intelligenza artificiale (AI) generativa ha cambiato gli attacchi informatici? «Prima qualunque operazione richiedeva mesi o a volte anni di lavoro, prima di arrivare a un obiettivo. Il processo di ingegneria inversa o comunque di scoperta delle vulnerabilità portava via moltissimo tempo. Oggi si è ristretto in un paio di ore». Grazie all’AI generativa? «Esattamente. L’AI è sempre molto forte in qualcosa che ha a che fare con una sintassi precisa, come la compilazione di un software. È forte nello scrivere software, ma anche nel trovarvi delle vulnerabilità». Dunque, paradossalmente, l’AI generativa ha democratizzato gli attacchi informatici, rendendoli molto più facili e alla portata degli attori più disparati? «Sì. E averla democratizza fa sì che oggi ci sia un numero molto maggiore di attacchi semplici, mentre l’AI stessa ha reso semplici gli attacchi complessi. Il problema non è tanto nel numero di quelli che stiamo già vedendo, ma in quelli sempre più complessi che prima non venivano eseguiti perché essi - sia nel mondo militare, sia nel mondo dell'intelligence, sia nel mondo del crimine informatico - in passato erano legati a una funzione tempo-uomo: più valido era l’obiettivo, più valeva la pena di dedicarvi risorse umane a lungo; se l’obiettivo non era molto valido, non bloccavano persone a lavorarvi troppo a lungo. Ma se il fattore tempo-costo è ridotto drasticamente, allora tutto diventa un obiettivo». Se dunque prima non valeva la pena di attaccare i frigoriferi di centinaia di supermercati in giro per l'Europa – perché occorreva troppo tempo, a fronte di un obiettivo strategico modesto – adesso l’asticella si è abbassata e con un impegno molto minore può essere accettabile? «Esattamente. L'intero mondo degli attacchi informatici si basa su questa funzione. Se un obiettivo era troppo complesso e il lavoro richiesto richiedeva un tempo troppo elevato, si lasciava perdere. A meno che non si trattasse di target primari, per i quali le campagne potevano durare anni. Ora non è più così». Dunque l’insicurezza informatica è aumentata radicalmente? «Infatti l'intero mercato della sicurezza informatica, in questo momento, è alla rincorsa di soluzioni. Si è passati da uno stato di relativa fiducia quando gli attacchi erano principalmente di origine umana, a una condizione completamente diversa. In questo momento l’AI generativa sta aiutando più chi attacca che chi difende». Per quale ragione? «La parte che difende si muove sempre nelle regole, entro le procedure stabilite. Immagini un'azienda che deve introdurre un sistema di sicurezza. C'è una complessità di fondo nelle organizzazioni, che viene soverchiata da chi semplicemente punta a individuare in automatico delle vulnerabilità e cerca di sfruttarle. Prima il 99% delle attività di attacco, anche quelle delle strutture di intelligence dei Paesi, erano in realtà attività di posizionamento: si entrava nei dispositivi, giusto per garantirsi l'accesso in caso di eventuali necessità future. Si poteva ad esempio garantirsi l’accesso al porto di un’importante città, nel caso esso fosse servito in seguito. In Venezuela, molto prima dell'arresto di Nicolas Maduro, la National Security Agency aveva già eseguito una serie di attacchi per garantirsi l’accesso alle infrastrutture». Vuole dire che i sistemi di Paesi europei come l’Italia potrebbero essere già compromessi da attacchi esterni, anche se non ce ne accorgiamo? «È una possibilità e a volte certe compromissioni non derivano dall’azione di potenze straniere, ma persino da attività piuttosto casuali prodotte dalla facilità con cui oggi esse sono fattibili». Anche gli attacchi ai frigoriferi dei supermercati in Europa rientrano, a suo avviso, in questa categoria? «A volte certe agenzie straniere cercano di dimostrare ai loro governi o ai loro superiori che possono infliggere danni su qualcosa di minore, di non strategico, allo scopo di dimostrare le proprie capacità e farsi dare così più risorse per poter infliggere potenzialmente danni più gravi. Se un'unità di intelligence dimostra che con una semplice azione sui frigoriferi un intero continente va in panico, allora potrà chiedere più denaro da investire nelle proprie attività. Quello alla catena del freddo lo vedrei un come attacco pensato – da punto di vista dei responsabili – come una piccola esperienza per provare qualcosa. Per questo hanno cercato un obiettivo semplice, con un attacco relativamente poco sofisticato». C’è stato poi un attacco ufficialmente all’agenzia statistica russa Rosstat, che ha sottratto i dati reali sul numero di morti dell’esercito di Mosca nella guerra all’Ucraina. Sempre secondo la versione ufficiale, l’attacco sarebbe stato condotto da due gruppi irregolari di hackers ucraini e bielorussi. Lei cosa ne pensa? «Non è stato un attacco informatico, i dati sottratti sono senz’altro fra quelli più attentamente protetti in Russia. Dev’esserci stato qualcuno che ha comprato delle informazioni e qualcun altro che dall’altra parte le ha vendute sottobanco. Si è costruita la narrazione dell'attacco digitale per proteggere la fonte delle informazioni». Intende dire che quei dati russi erano talmente riservati che lei fatica a credere che possano essere stati sottratti con un attacco hacker? «Penso che la versione dell’attacco informatico sia semplicemente la copertura di una fonte. E che la Russia sia stata al gioco perché, per Mosca, è più facile ammettere di essere attaccati nei sistemi digitali dell’ufficio statistico che ammettere che ci sia, a quel livello di segretezza, un infiltrato che ha fornito i dati ad agenti esteri». Dunque è stata un'operazione di un servizio segreto ester
L’ex hacker Cuozzo: «L’intelligenza artificiale rende gli attacchi informatici molto più facili. Le difese? Italia ed Europa sono all’anno zero»
Conosco poche persone capaci, come Gianni Cuozzo , di interpretare l'attuale stagione di attacchi informatici alle scorte di sangue negli ospedali, frigoriferi misteriosamente riscaldati, caccia di dati personali di ministri e personalità dello Stato, email minatorie a migliaia di scuole e furti di dati segretissimi al cuore del sistema di sicurezza russo. Cuozzo è nato a Darmstadt subito dopo la caduta del Muro di Berlino. Ancora poco più che bambino era già uno hacker, poi da giovanissimo ha messo le sue competenze - racconta lui - al servizio di un “ambito governativo o para-governativo”. Oggi è uno degli imprenditori della cybersecurity di maggiore successo in Europa . Da anni è specializzato nello sviluppo di tecnologie predittive e modelli avanzati per l’analisi degli eventi geopolitici. Nel 2018 ha fondato Exein, una start up romana che ha trasformato in otto anni in unicorno globale della cybersecurity. Exein gestisce sedi a Roma, in Germania, negli Stati Uniti e a Taiwan e ha raggiunto valutazione di 1,7 miliardi di dollari . L’azienda è specializzata nella difesa dell’ “intelligenza artificiale fisica” - robot, droni, veicoli autonomi, macchinari medicali - e lavora per proteggere milioni di dispositivi dagli attacchi informatici. Come si è avvicinato al mondo dello hacking e della cybersicurezza? «Sono nato in Germania nel 1990 da una famiglia di emigrati italiani esuli del terremoto dell'Irpinia. A 15 anni ho iniziato a frequentare dei gruppi tedeschi collegati a un capitolo del CCC. Il CCC era un grosso collettivo hacker tedesco destrutturato: un manifesto, una galassia, in cui ogni gruppo si occupava principalmente di una tematica. A noi interessava il diritto all'utilizzo degli strumenti elettronici che un consumatore poteva aver acquistato. Se per esempio avessi comprato un modello di PlayStation, avrei cercato di modificarne il software. Non sarebbe stato compatibile con le licenze delle case produttrici, ma per noi era una questione di libertà digitale. Vedevamo i blocchi sui software come una limitazione dei diritti di proprietà del consumatore. Quindi facevamo modifiche per installare software fatti in casa, personalizzati, sulle console». Cosa ha fatto dopo questa esperienza? «Mi sono laureato in econometria, mi sono trasferito in Italia e ho iniziato a collaborare con in un ambito governativo o para-governativo occupandomi di guerra informatica. In questo la mia esperienza precedente mi ha aiutato». Lei ha applicato il suo know-how ai servizi di intelligence? «Mi sono occupato principalmente di come utilizzare le tecniche acquisite in quello che chiamiamo un ambiente tattico». Che significa «ambiente tattico»? «C'è differenza fra un attacco informatico per le esfiltrare delle informazioni e un attacco per la distruzione di un servizio. Il primo è intelligence; il secondo è sostanzialmente messo a segno per spegnere, distruggere o disabilitare un servizio. Quanto a me, mi occupavo della seconda tipologia». In quale modo l’avvento dell’intelligenza artificiale (AI) generativa ha cambiato gli attacchi informatici? «Prima qualunque operazione richiedeva mesi o a volte anni di lavoro, prima di arrivare a un obiettivo. Il processo di ingegneria inversa o comunque di scoperta delle vulnerabilità portava via moltissimo tempo. Oggi si è ristretto in un paio di ore». Grazie all’AI generativa? «Esattamente. L’AI è sempre molto forte in qualcosa che ha a che fare con una sintassi precisa, come la compilazione di un software. È forte nello scrivere software, ma anche nel trovarvi delle vulnerabilità». Dunque, paradossalmente, l’AI generativa ha democratizzato gli attacchi informatici, rendendoli molto più facili e alla portata degli attori più disparati? «Sì. E averla democratizza fa sì che oggi ci sia un numero molto maggiore di attacchi semplici, mentre l’AI stessa ha reso semplici gli attacchi complessi. Il problema non è tanto nel numero di quelli che stiamo già vedendo, ma in quelli sempre più complessi che prima non venivano eseguiti perché essi - sia nel mondo militare, sia nel mondo dell'intelligence, sia nel mondo del crimine informatico - in passato erano legati a una funzione tempo-uomo: più valido era l’obiettivo, più valeva la pena di dedicarvi risorse umane a lungo; se l’obiettivo non era molto valido, non bloccavano persone a lavorarvi troppo a lungo. Ma se il fattore tempo-costo è ridotto drasticamente, allora tutto diventa un obiettivo». Se dunque prima non valeva la pena di attaccare i frigoriferi di centinaia di supermercati in giro per l'Europa – perché occorreva troppo tempo, a fronte di un obiettivo strategico modesto – adesso l’asticella si è abbassata e con un impegno molto minore può essere accettabile? «Esattamente. L'intero mondo degli attacchi informatici si basa su questa funzione. Se un obiettivo era troppo complesso e il lavoro richiesto richiedeva un tempo troppo elevato, si lasciava perdere. A meno che non si trattasse di target primari, per i quali le campagne potevano durare anni. Ora non è più così». Dunque l’insicurezza informatica è aumentata radicalmente? «Infatti l'intero mercato della sicurezza informatica, in questo momento, è alla rincorsa di soluzioni. Si è passati da uno stato di relativa fiducia quando gli attacchi erano principalmente di origine umana, a una condizione completamente diversa. In questo momento l’AI generativa sta aiutando più chi attacca che chi difende». Per quale ragione? «La parte che difende si muove sempre nelle regole, entro le procedure stabilite. Immagini un'azienda che deve introdurre un sistema di sicurezza. C'è una complessità di fondo nelle organizzazioni, che viene soverchiata da chi semplicemente punta a individuare in automatico delle vulnerabilità e cerca di sfruttarle. Prima il 99% delle attività di attacco, anche quelle delle strutture di intelligence dei Paesi, erano in realtà attività di posizionamento: si entrava nei dispositivi, giusto per garantirsi l'accesso in caso di eventuali necessità future. Si poteva ad esempio garantirsi l’accesso al porto di un’importante città, nel caso esso fosse servito in seguito. In Venezuela, molto prima dell'arresto di Nicolas Maduro, la National Security Agency aveva già eseguito una serie di attacchi per garantirsi l’accesso alle infrastrutture». Vuole dire che i sistemi di Paesi europei come l’Italia potrebbero essere già compromessi da attacchi esterni, anche se non ce ne accorgiamo? «È una possibilità e a volte certe compromissioni non derivano dall’azione di potenze straniere, ma persino da attività piuttosto casuali prodotte dalla facilità con cui oggi esse sono fattibili». Anche gli attacchi ai frigoriferi dei supermercati in Europa rientrano, a suo avviso, in questa categoria? «A volte certe agenzie straniere cercano di dimostrare ai loro governi o ai loro superiori che possono infliggere danni su qualcosa di minore, di non strategico, allo scopo di dimostrare le proprie capacità e farsi dare così più risorse per poter infliggere potenzialmente danni più gravi. Se un'unità di intelligence dimostra che con una semplice azione sui frigoriferi un intero continente va in panico, allora potrà chiedere più denaro da investire nelle proprie attività. Quello alla catena del freddo lo vedrei un come attacco pensato – da punto di vista dei responsabili – come una piccola esperienza per provare qualcosa. Per questo hanno cercato un obiettivo semplice, con un attacco relativamente poco sofisticato». C’è stato poi un attacco ufficialmente all’agenzia statistica russa Rosstat, che ha sottratto i dati reali sul numero di morti dell’esercito di Mosca nella guerra all’Ucraina. Sempre secondo la versione ufficiale, l’attacco sarebbe stato condotto da due gruppi irregolari di hackers ucraini e bielorussi. Lei cosa ne pensa? «Non è stato un attacco informatico, i dati sottratti sono senz’altro fra quelli più attentamente protetti in Russia. Dev’esserci stato qualcuno che ha comprato delle informazioni e qualcun altro che dall’altra parte le ha vendute sottobanco. Si è costruita la narrazione dell'attacco digitale per proteggere la fonte delle informazioni». Intende dire che quei dati russi erano talmente riservati che lei fatica a credere che possano essere stati sottratti con un attacco hacker? «Penso che la versione dell’attacco informatico sia semplicemente la copertura di una fonte. E che la Russia sia stata al gioco perché, per Mosca, è più facile ammettere di essere attaccati nei sistemi digitali dell’ufficio statistico che ammettere che ci sia, a quel livello di segretezza, un infiltrato che ha fornito i dati ad agenti esteri». Dunque è stata un'operazione di un servizio segreto ester
RELATED SIGNALS
Latest Trending News
SOURCE TRANSPARENCY