Dopo i primi casi in Francia , le anomalie nei sistemi di refrigerazione dei supermercati si sono moltiplicate in Europa , arrivando anche in Italia (e prima ancora nelle basi militari statunitensi ). Episodi che sembrano chiaramente causati da un attacco informatico, benché nessun hacker abbia avanzato rivendicazioni e molto resti ancora da accertare. I sistemi di refrigerazione di un supermercato sono molto diversi dal frigorifero che abbiamo in cucina. Non si tratta necessariamente di apparecchi autonomi, ciascuno con il proprio compressore, ma di impianti industriali complessi. Decine o centinaia di banchi refrigerati possono dipendere da sistemi centralizzati di raffreddamento, con compressori e altre apparecchiature collocati in locali tecnici o sul tetto dell'edificio. Questi impianti devono essere controllati continuamente : temperature, consumi energetici, pressione, funzionamento dei compressori, allarmi e cicli di sbrinamento. Il collegamento in rete fornisce un vantaggio economico e operativo considerevole : consente ai tecnici di intervenire a distanza, di individuare un guasto prima che provochi danni e di gestire più negozi senza dover mandare fisicamente un manutentore sul posto. Il problema nasce quando i sistemi di gestione sono raggiungibili direttamente dalla rete pubblica, senza adeguate protezioni. Molti congelatori industriali dispongono di un sistema di sbrinamento che serve a eliminare il ghiaccio accumulato sulle serpentine di raffreddamento, un'operazione indispensabile per mantenere efficiente l'impianto. Per sciogliere il ghiaccio vengono utilizzate resistenze elettriche oppure gas caldo proveniente dal circuito frigorifero. Se qualcuno riesce a modificare i parametri di funzionamento, può prolungare in maniera anomala lo sbrinamento, alterare le temperature previste oppure ordinare al sistema di ripetere continuamente il ciclo. Il risultato è che l'impianto smette di raffreddare e può arrivare a riscaldare gli alimenti. Una delle ipotesi principali riguarda apparecchiature con software vulnerabile e sistemi di amministrazione esposti su Internet. Diversi impianti coinvolti negli incidenti francesi utilizzavano controllori di aziende come Danfoss, Copeland e Dixell . Già ad agosto i ricercatori della società di sicurezza Claroty avevano individuato gravi vulnerabilità in una famiglia di controllori Danfoss, successivamente corrette dal produttore. Non è però stato accertato che proprio quelle vulnerabilità siano state sfruttate negli episodi di ottobre e novembre. A spiegarci perché questa categoria di attacchi possa avere conseguenze così ampie è Gianni Cuozzo , fondatore e amministratore delegato di Exein , uno dei più recenti «unicorni» italiani (a settembre ha raccolto 270 milioni di dollari, con una valutazione di 1,7 miliardi), che si occupa proprio cyber security per la cosiddetta Physical AI, l'intelligenza artificiale applicata agli oggetti concreti, fisici: «Quello che stiamo vedendo è un attacco costruito per essere replicato. Chi lo conduce non deve violare un frigorifero alla volta, gli basta compromettere il sistema che gestisce a distanza gli impianti di centinaia di negozi e da lì inviare lo stesso comando a tutti. È il limite della sicurezza centralizzata : più dispositivi dipendono da un unico punto di controllo, più quel punto diventa il bersaglio». Perché aggiornare un impianto industriale è spesso molto, molto più complicato che installare una nuova versione di iOS o Android. Un sistema di refrigerazione deve funzionare giorno e notte: fermarlo è difficile dal punto di visto logistico e significa mettere a rischio la conservazione di alimenti per migliaia di euro. «Questi apparati vengono aggiornati di rado, perché spesso un aggiornamento azzera le configurazioni e costringe a reimpostarli a mano . Così le vulnerabilità restano aperte per anni», osserva Cuozzo. C'è poi il problema, molto rilevante, dell'età degli impianti. Un supermercato può utilizzare per molti anni un sistema perfettamente funzionante dal punto di vista meccanico, ma il cui software non riceve più aggiornamenti di sicurezza. Danfoss ha riconosciuto che alcune delle apparecchiature coinvolte negli incidenti francesi avevano raggiunto la fine del supporto oppure utilizzavano versioni obsolete del software . In alcuni casi la soluzione non è neppure un aggiornamento, ma la sostituzione dell'intero "controller", con costi che possono essere elevati. Non ci sono, a oggi, prove pubbliche che dimostrino l'impiego dell'AI negli episodi dei supermercati. È però vero che l'intelligenza artificiale può aver avuto un ruolo. « Oggi, con l'intelligenza artificiale, per trovare una vulnerabilità bastano poche ore, dove prima servivano mesi di ricerca . E poiché gli oggetti connessi condividono sempre più gli stessi componenti software, un attacco riuscito su un modello si adatta rapidamente agli altri», sostiene Cuozzo, riferendosi alla ricerca di «bug». « Colpire infrastrutture fisiche era complesso e poco redditizio. Oggi invece è diventato economico ». La velocità effettiva dipende dalla complessità della vulnerabilità e non tutti gli attacchi possono essere automatizzati. Ma secondo Cuozzo il problema è destinato ad allargarsi ben oltre i supermercati : «E il frigorifero è solo il caso più visibile. Fino a ieri, per attaccare un oggetto fisico serviva un livello di specializzazione che pochi possedevano. Oggi i modelli di intelligenza artificiale sono in grado di orchestrare questi attacchi in autonomia. Lo stesso schema può colpire i sistemi di raffreddamento dei data center che custodiscono i nostri dati sanitari e finanziari, che senza temperature controllate vanno in blocco. Negli ultimi venticinque anni gli attacchi informatici hanno colpito il mondo digitale; nei prossimi dieci-quindici si sposteranno sempre di più su quello fisico, dove le conseguenze sono immediate e concrete». È uno degli aspetti più inquietanti e, al momento, meno chiari della vicenda. Nessun gruppo di criminali informatici ha rivendicato gli attacchi e non risultano richieste di riscatto. L'assenza di un evidente movente economico ha alimentato i sospetti di un'operazione di sabotaggio, forse condotta da soggetti legati a uno Stato, con l'obiettivo di creare danni economici e insicurezza, in uno scenario di guerra ibrida. Tra le ipotesi considerate dagli analisti c'è quella di una campagna di destabilizzazione, nel contesto delle tensioni geopolitiche europee . Ma è anche possibile che gli autori siano singoli hacker o gruppi di dimensioni ridotte. Colpire sistemi già esposti e vulnerabili non richiede necessariamente risorse paragonabili a quelle di un servizio segreto. Il primo problema è economico: enormi quantità di cibo da buttare. Alle perdite dirette si aggiungono i costi degli interventi tecnici, le possibili interruzioni delle vendite e i problemi di rifornimento. Per i consumatori, il rischio principale riguarda prodotti conservati in modo scorretto, che devono essere individuati e ritirati dagli operatori. Non ci sono elementi che indichino una contaminazione generalizzata degli alimenti in vendita nei supermercati europei. L'altra conseguenza è soprattutto di percezione, psicologica. Il sospetto, come scrive Rinaldo Frignani , è che l’Italia (come altri Paesi europei) possa essere ormai da mesi presa di mira da attacchi di disinformazione e ibridi che comprendono azioni volte a colpire le tecnologie utilizzate in settori che incidono nella vita di tutti i giorni . Il supermercato è uno di questi. L’obiettivo, secondo le indagini, potrebbe essere creare insicurezza su vari fronti, sfruttando le falle di una società basata sempre di più su apparati tecnologici strategici gestiti a distanza attraverso la rete internet. Mentre la polizia postale lavora per individuare i responsabili dei tentativi di intrusione in Italia, l’Agenzia per la cybersicurezza nazionale ha lanciato una nuova campagna per eliminare i buchi nei sistemi di controllo a distanza e di tele-assistenza con la loro «segregazione in ambienti protetti separati dalle reti aziendali», il rafforzamento degli accessi da remoto con Vpn e di autenticazione a più fattori, con «l’aggiornamento e la sostituzione dei dispositivi non più supportati dai produttori». Diverse di queste misure sono relativamente semplici da comprendere, ma non sempre
Frigoriferi hackerati nei supermercati: perché sono in rete? Chi c'è dietro gli attacchi? E può succedere anche a casa?
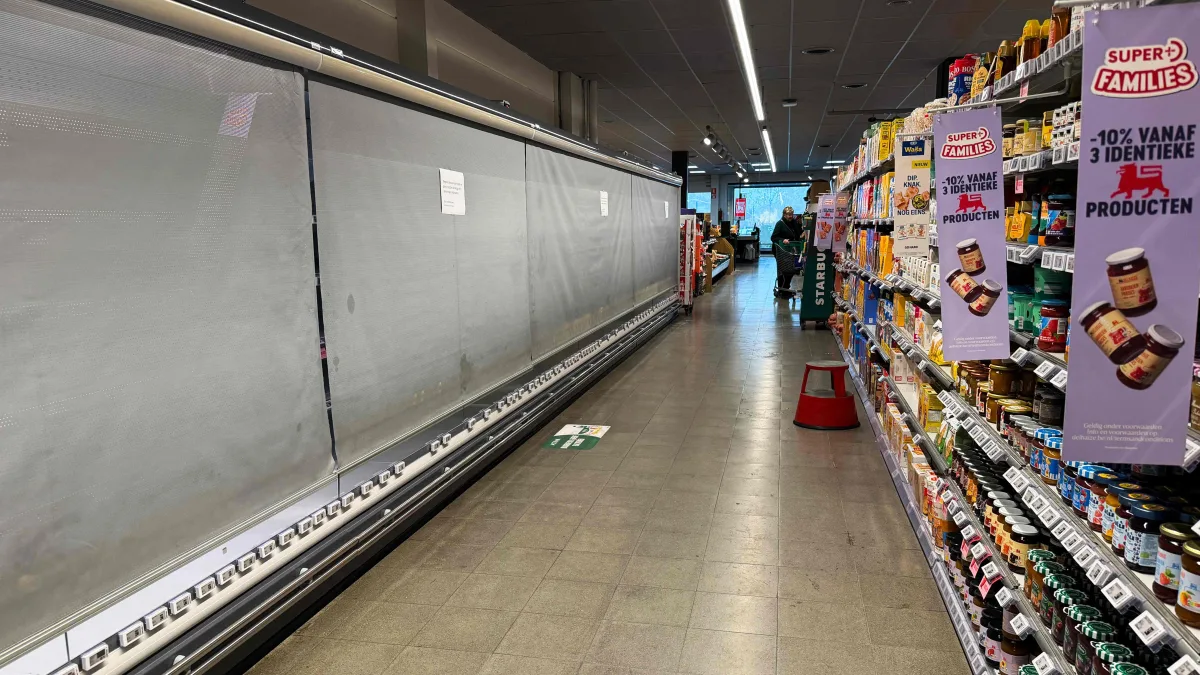
Dopo i primi casi in Francia , le anomalie nei sistemi di refrigerazione dei supermercati si sono moltiplicate in Europa , arrivando anche in Italia (e prima ancora nelle basi militari statunitensi ). Episodi che sembrano chiaramente causati da un attacco informatico, benché nessun hacker abbia avanzato rivendicazioni e molto resti ancora da accertare. I sistemi di refrigerazione di un supermercato sono molto diversi dal frigorifero che abbiamo in cucina. Non si tratta necessariamente di apparecchi autonomi, ciascuno con il proprio compressore, ma di impianti industriali complessi. Decine o centinaia di banchi refrigerati possono dipendere da sistemi centralizzati di raffreddamento, con compressori e altre apparecchiature collocati in locali tecnici o sul tetto dell'edificio. Questi impianti devono essere controllati continuamente : temperature, consumi energetici, pressione, funzionamento dei compressori, allarmi e cicli di sbrinamento. Il collegamento in rete fornisce un vantaggio economico e operativo considerevole : consente ai tecnici di intervenire a distanza, di individuare un guasto prima che provochi danni e di gestire più negozi senza dover mandare fisicamente un manutentore sul posto. Il problema nasce quando i sistemi di gestione sono raggiungibili direttamente dalla rete pubblica, senza adeguate protezioni. Molti congelatori industriali dispongono di un sistema di sbrinamento che serve a eliminare il ghiaccio accumulato sulle serpentine di raffreddamento, un'operazione indispensabile per mantenere efficiente l'impianto. Per sciogliere il ghiaccio vengono utilizzate resistenze elettriche oppure gas caldo proveniente dal circuito frigorifero. Se qualcuno riesce a modificare i parametri di funzionamento, può prolungare in maniera anomala lo sbrinamento, alterare le temperature previste oppure ordinare al sistema di ripetere continuamente il ciclo. Il risultato è che l'impianto smette di raffreddare e può arrivare a riscaldare gli alimenti. Una delle ipotesi principali riguarda apparecchiature con software vulnerabile e sistemi di amministrazione esposti su Internet. Diversi impianti coinvolti negli incidenti francesi utilizzavano controllori di aziende come Danfoss, Copeland e Dixell . Già ad agosto i ricercatori della società di sicurezza Claroty avevano individuato gravi vulnerabilità in una famiglia di controllori Danfoss, successivamente corrette dal produttore. Non è però stato accertato che proprio quelle vulnerabilità siano state sfruttate negli episodi di ottobre e novembre. A spiegarci perché questa categoria di attacchi possa avere conseguenze così ampie è Gianni Cuozzo , fondatore e amministratore delegato di Exein , uno dei più recenti «unicorni» italiani (a settembre ha raccolto 270 milioni di dollari, con una valutazione di 1,7 miliardi), che si occupa proprio cyber security per la cosiddetta Physical AI, l'intelligenza artificiale applicata agli oggetti concreti, fisici: «Quello che stiamo vedendo è un attacco costruito per essere replicato. Chi lo conduce non deve violare un frigorifero alla volta, gli basta compromettere il sistema che gestisce a distanza gli impianti di centinaia di negozi e da lì inviare lo stesso comando a tutti. È il limite della sicurezza centralizzata : più dispositivi dipendono da un unico punto di controllo, più quel punto diventa il bersaglio». Perché aggiornare un impianto industriale è spesso molto, molto più complicato che installare una nuova versione di iOS o Android. Un sistema di refrigerazione deve funzionare giorno e notte: fermarlo è difficile dal punto di visto logistico e significa mettere a rischio la conservazione di alimenti per migliaia di euro. «Questi apparati vengono aggiornati di rado, perché spesso un aggiornamento azzera le configurazioni e costringe a reimpostarli a mano . Così le vulnerabilità restano aperte per anni», osserva Cuozzo. C'è poi il problema, molto rilevante, dell'età degli impianti. Un supermercato può utilizzare per molti anni un sistema perfettamente funzionante dal punto di vista meccanico, ma il cui software non riceve più aggiornamenti di sicurezza. Danfoss ha riconosciuto che alcune delle apparecchiature coinvolte negli incidenti francesi avevano raggiunto la fine del supporto oppure utilizzavano versioni obsolete del software . In alcuni casi la soluzione non è neppure un aggiornamento, ma la sostituzione dell'intero "controller", con costi che possono essere elevati. Non ci sono, a oggi, prove pubbliche che dimostrino l'impiego dell'AI negli episodi dei supermercati. È però vero che l'intelligenza artificiale può aver avuto un ruolo. « Oggi, con l'intelligenza artificiale, per trovare una vulnerabilità bastano poche ore, dove prima servivano mesi di ricerca . E poiché gli oggetti connessi condividono sempre più gli stessi componenti software, un attacco riuscito su un modello si adatta rapidamente agli altri», sostiene Cuozzo, riferendosi alla ricerca di «bug». « Colpire infrastrutture fisiche era complesso e poco redditizio. Oggi invece è diventato economico ». La velocità effettiva dipende dalla complessità della vulnerabilità e non tutti gli attacchi possono essere automatizzati. Ma secondo Cuozzo il problema è destinato ad allargarsi ben oltre i supermercati : «E il frigorifero è solo il caso più visibile. Fino a ieri, per attaccare un oggetto fisico serviva un livello di specializzazione che pochi possedevano. Oggi i modelli di intelligenza artificiale sono in grado di orchestrare questi attacchi in autonomia. Lo stesso schema può colpire i sistemi di raffreddamento dei data center che custodiscono i nostri dati sanitari e finanziari, che senza temperature controllate vanno in blocco. Negli ultimi venticinque anni gli attacchi informatici hanno colpito il mondo digitale; nei prossimi dieci-quindici si sposteranno sempre di più su quello fisico, dove le conseguenze sono immediate e concrete». È uno degli aspetti più inquietanti e, al momento, meno chiari della vicenda. Nessun gruppo di criminali informatici ha rivendicato gli attacchi e non risultano richieste di riscatto. L'assenza di un evidente movente economico ha alimentato i sospetti di un'operazione di sabotaggio, forse condotta da soggetti legati a uno Stato, con l'obiettivo di creare danni economici e insicurezza, in uno scenario di guerra ibrida. Tra le ipotesi considerate dagli analisti c'è quella di una campagna di destabilizzazione, nel contesto delle tensioni geopolitiche europee . Ma è anche possibile che gli autori siano singoli hacker o gruppi di dimensioni ridotte. Colpire sistemi già esposti e vulnerabili non richiede necessariamente risorse paragonabili a quelle di un servizio segreto. Il primo problema è economico: enormi quantità di cibo da buttare. Alle perdite dirette si aggiungono i costi degli interventi tecnici, le possibili interruzioni delle vendite e i problemi di rifornimento. Per i consumatori, il rischio principale riguarda prodotti conservati in modo scorretto, che devono essere individuati e ritirati dagli operatori. Non ci sono elementi che indichino una contaminazione generalizzata degli alimenti in vendita nei supermercati europei. L'altra conseguenza è soprattutto di percezione, psicologica. Il sospetto, come scrive Rinaldo Frignani , è che l’Italia (come altri Paesi europei) possa essere ormai da mesi presa di mira da attacchi di disinformazione e ibridi che comprendono azioni volte a colpire le tecnologie utilizzate in settori che incidono nella vita di tutti i giorni . Il supermercato è uno di questi. L’obiettivo, secondo le indagini, potrebbe essere creare insicurezza su vari fronti, sfruttando le falle di una società basata sempre di più su apparati tecnologici strategici gestiti a distanza attraverso la rete internet. Mentre la polizia postale lavora per individuare i responsabili dei tentativi di intrusione in Italia, l’Agenzia per la cybersicurezza nazionale ha lanciato una nuova campagna per eliminare i buchi nei sistemi di controllo a distanza e di tele-assistenza con la loro «segregazione in ambienti protetti separati dalle reti aziendali», il rafforzamento degli accessi da remoto con Vpn e di autenticazione a più fattori, con «l’aggiornamento e la sostituzione dei dispositivi non più supportati dai produttori». Diverse di queste misure sono relativamente semplici da comprendere, ma non sempre
RELATED SIGNALS
Latest Trending News
SOURCE TRANSPARENCY